
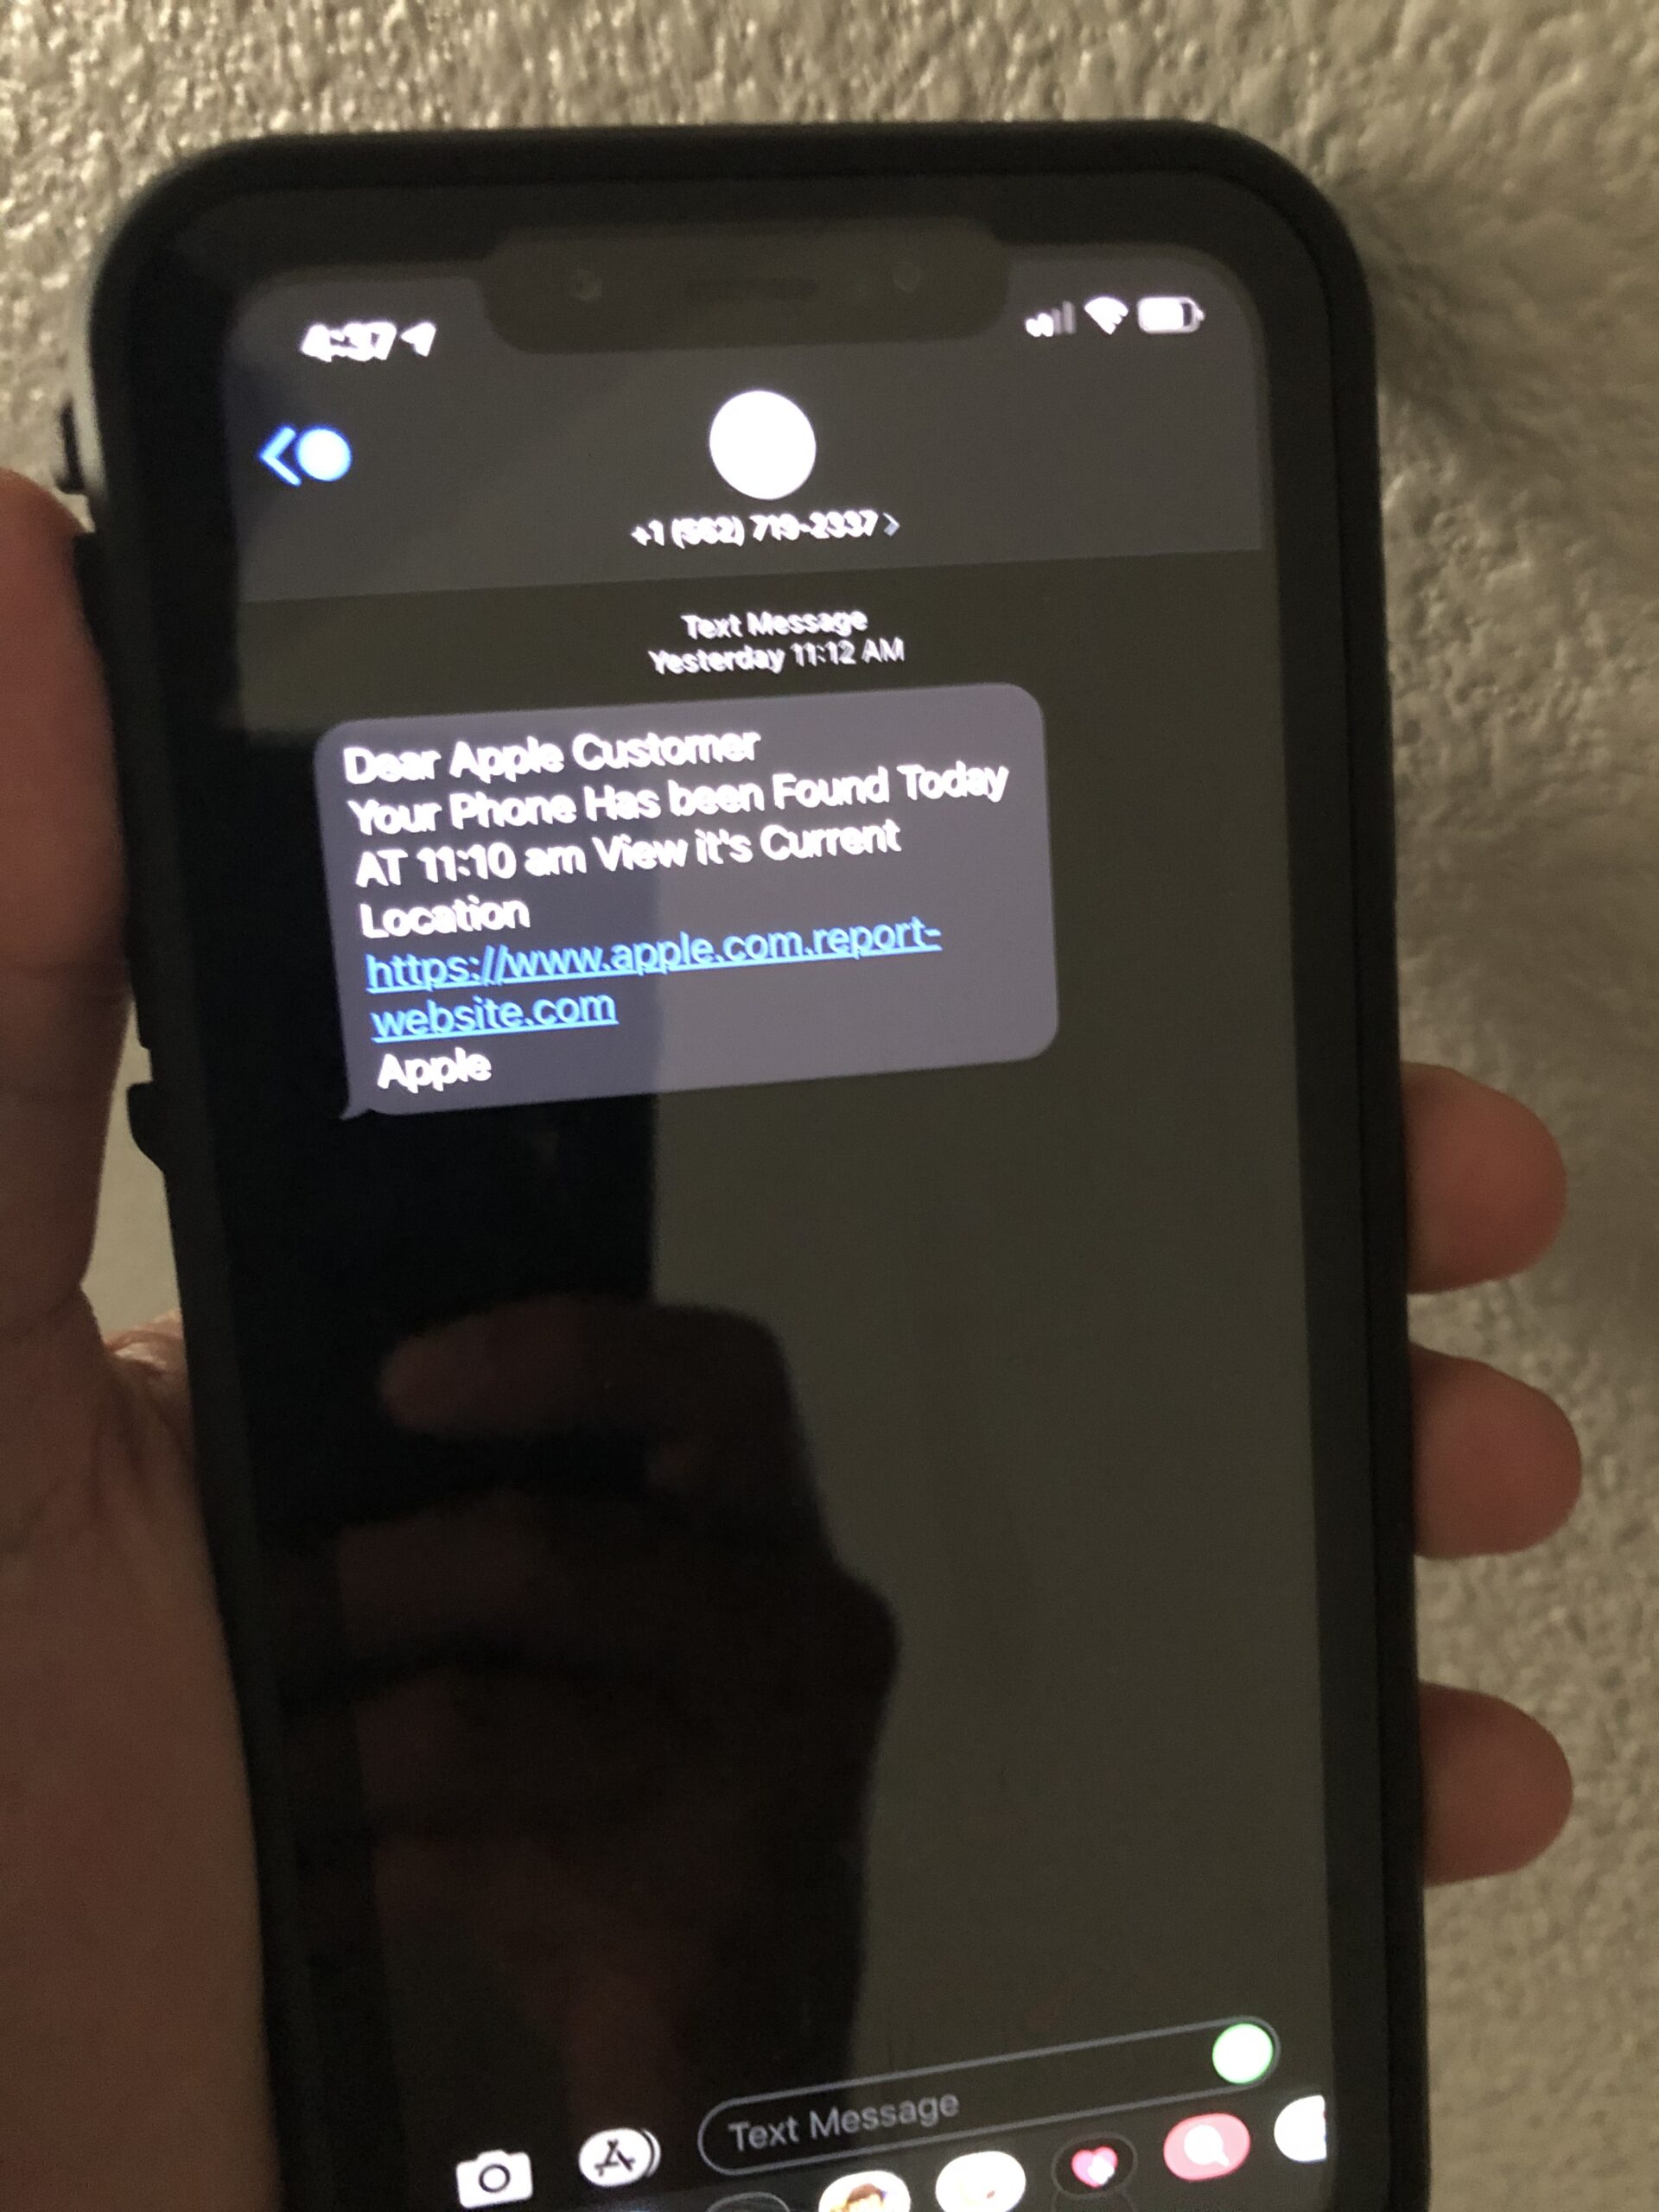
Ένα μήνυμα φτάνει στο κινητό σας: «Η παράδοση απέτυχε, επιβεβαιώστε τη διεύθυνσή σας». Λίγες ώρες μετά, ένα δεύτερο προειδοποιεί ότι «ο τραπεζικός λογαριασμός θα κλειδωθεί». Και τα δύο ζητούν να πατήσετε έναν σύνδεσμο. Ο αποστολέας εμφανίζεται ως γνωστή εταιρεία, όμως μπορεί να είναι απατεώνας που αντιγράφει το ύφος ενός πραγματικού οργανισμού. Αυτή η μορφή ηλεκτρονικής απάτης ονομάζεται smishing — από τις λέξεις SMS και phishing.
Γιατί αυτά τα μηνύματα είναι πειστικά
Οι δράστες εκμεταλλεύονται καθημερινές ανησυχίες: μια παραγγελία που περιμένουμε, ένα δήθεν απλήρωτο τέλος, μια τραπεζική ειδοποίηση ασφαλείας ή μια υποτιθέμενη επιστροφή χρημάτων. Η Εθνική Αρχή Κυβερνοασφάλειας έχει προειδοποιήσει το 2026 για ψεύτικα SMS που εμφανίζονταν ως ανακοινώσεις σχετικά με πρόστιμα τροχαίας και το Fuel Pass. Δεν χρειάζεται να έχουμε πράγματι κάνει κάποια συναλλαγή για να δεχτούμε τέτοιο μήνυμα: αποστέλλονται και μαζικά.

Το πρώτο σημάδι: η πίεση για άμεση κίνηση
«Πληρώστε μέσα σε μία ώρα», «θα χαθεί το δέμα», «ο λογαριασμός σας κινδυνεύει». Οι φράσεις που δημιουργούν άγχος προσπαθούν να παρακάμψουν τη φυσιολογική μας προσοχή. Μια πραγματική εκκρεμότητα μπορεί να είναι επείγουσα, αλλά δεν χρειάζεται να διευθετηθεί ακολουθώντας έναν ανεπιβεβαίωτο σύνδεσμο μέσα από SMS.
Το δεύτερο σημάδι: η διαδικτυακή διεύθυνση
Το ότι ένα URL περιέχει το όνομα μιας εταιρείας δεν αποδεικνύει ότι ανήκει σε αυτήν. Ούτε το εικονίδιο με το λουκέτο του HTTPS εγγυάται πως ένας ιστότοπος είναι νόμιμος. Η ασφαλέστερη διαδρομή είναι να ανοίξουμε εμείς τη γνωστή επίσημη εφαρμογή ή να πληκτρολογήσουμε χειροκίνητα την επίσημη διεύθυνση της τράπεζας ή της μεταφορικής — όχι να χρησιμοποιήσουμε το link του μηνύματος. Αν υπάρχει πράγματι αποστολή, αναζητούμε τον αριθμό παρακολούθησης στην επίσημη ιστοσελίδα.
Το τρίτο σημάδι: ζητούν κωδικούς ή στοιχεία κάρτας
Καμία τράπεζα δεν πρέπει να ζητά τους προσωπικούς μας κωδικούς e-banking, το PIN ή κωδικούς μιας χρήσης μέσω συνδέσμου σε SMS. Αν μια σελίδα ζητά στοιχεία κάρτας για ελάχιστο υποτιθέμενο τέλος επαναπαράδοσης, χρειάζεται άμεση δυσπιστία. Ακόμη και μια μικρή «δοκιμαστική» χρέωση μπορεί να χρησιμοποιηθεί για να αποκτήσουν οι απατεώνες πρόσβαση σε πιο σημαντικές πληροφορίες.
Το τέταρτο και πέμπτο βήμα: ελέγχουμε ανεξάρτητα και δεν εμπιστευόμαστε μόνο τον αποστολέα
Αν αμφιβάλλουμε, επικοινωνούμε από αριθμό τηλεφώνου που αναγράφεται στην επίσημη ιστοσελίδα ή στην τραπεζική κάρτα — ποτέ σε αριθμό που περιλαμβάνει το ύποπτο SMS. Επίσης, το εμφανιζόμενο όνομα αποστολέα δεν αποτελεί απόδειξη γνησιότητας, καθώς υπάρχουν τεχνικές παραποίησης ή κατάχρησης των στοιχείων εμφάνισης μηνυμάτων. Ο έλεγχος γίνεται από ανεξάρτητο κανάλι.
Πατήσατε τον σύνδεσμο; Τι αλλάζει ανάλογα με όσα κάνατε
Αν απλώς ανοίξατε έναν ύποπτο σύνδεσμο, μην καταχωρίσετε στοιχεία, κλείστε τη σελίδα και κρατήστε το τηλέφωνό σας ενημερωμένο. Αν πληκτρολογήσατε κωδικούς, αλλάξτε τους άμεσα από την επίσημη εφαρμογή ή έναν έμπιστο υπολογιστή και ενεργοποιήστε ισχυρό έλεγχο ταυτότητας. Αν δώσατε στοιχεία κάρτας ή εγκρίνατε συναλλαγή, καλέστε αμέσως την τράπεζά σας στον επίσημο αριθμό της για έλεγχο ή μπλοκάρισμα κάρτας και αμφισβήτηση ύποπτων κινήσεων. Αν εγκαταστήσατε εφαρμογή από τον σύνδεσμο, ζητήστε και τεχνική βοήθεια για έλεγχο της συσκευής.
Πού κάνουμε αναφορά
Κρατάμε στιγμιότυπα του μηνύματος, τον χρόνο αποστολής και τυχόν στοιχεία συναλλαγής. Μπορούμε να ενημερώσουμε την τράπεζα ή τον πάροχο που εμφανίζεται ως αποστολέας και να καταγγείλουμε το περιστατικό στις αρμόδιες αστυνομικές αρχές ή στη Διεύθυνση Δίωξης Κυβερνοεγκλήματος. Αν έχουν αφαιρεθεί χρήματα, η άμεση επικοινωνία με την τράπεζα προηγείται από κάθε άλλη ενέργεια. Το πιο χρήσιμο αντανακλαστικό είναι απλό: κανένα ύποπτο μήνυμα δεν μας αναγκάζει να ενεργήσουμε μέσα από τον δικό του σύνδεσμο.